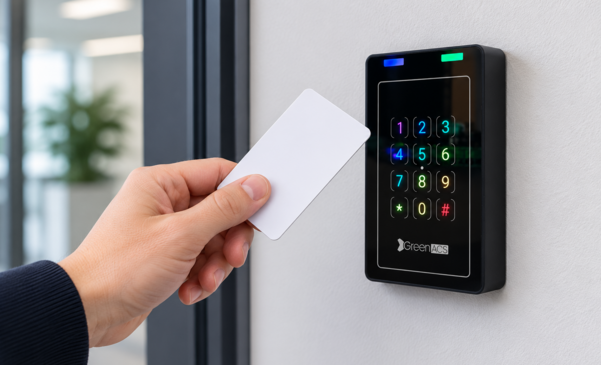
Bezpieczna kontrola dostępu. Dlaczego numer karty to za mało?

Przykładasz kartę do czytnika i drzwi się otwierają. Dla użytkownika to jedna prosta czynność. Dla systemu kontroli dostępu — moment, w którym trzeba sprawdzić, czy przedstawiony identyfikator jest autentyczny i czy jego właściciel ma prawo wejść. Właśnie sposób przeprowadzenia tej weryfikacji decyduje o skuteczności całego rozwiązania.
O bezpieczeństwie instalacji nie przesądza więc sam kontroler czy program zarządzający. Równie ważne są karta, czytnik i sposób ich współpracy. W wielu obiektach nadal działają proste karty 125 kHz lub karty MIFARE odczytywane wyłącznie na podstawie numeru seryjnego. Tymczasem nowoczesne technologie pozwalają sprawdzić znacznie więcej niż sam numer: potwierdzić, że karta dysponuje właściwym kluczem kryptograficznym.
Dla nowych wdrożeń rekomendujemy MIFARE DESFire EV3 lub MIFARE DUOX. To wybór uwzględniający zarówno możliwości ochrony danych, jak i cykl życia układów. NXP odradza stosowanie DESFire EV1 2/4/8 kB oraz EV2 w nowych projektach, a wybrane starsze warianty są wycofywane lub nie są już produkowane. Istniejącej instalacji nie trzeba jednak z tego powodu wymieniać jednego dnia.
W artykule wyjaśniamy różnice pomiędzy technologiami kart, pokazujemy znaczenie uwierzytelniania i bezpiecznej komunikacji oraz możliwości używania telefonu zamiast karty. Na przykładzie GreenACS GACS-RDR-BTO v1 przedstawiamy także praktyczną drogę modernizacji: wspólną obsługę dotychczasowych i nowych kart, z różnymi kluczami klienta, bez konieczności jednorazowej wymiany wszystkich identyfikatorów.
1. Jak działa karta w systemie kontroli dostępu?
Karta zbliżeniowa jest nośnikiem informacji, pozwalającym rozpoznać użytkownika. Komunikuje się z czytnikiem drogą radiową, a czytnik przekazuje odpowiednie dane do systemu, który podejmuje decyzję o otwarciu drzwi.
W najprostszym wariancie odczytywany jest jedynie numer karty. W bardziej zaawansowanym czytnik najpierw uwierzytelnia kartę, a następnie odczytuje dane z chronionego obszaru jej pamięci. Różnica przypomina sprawdzenie numeru przepustki i zweryfikowanie, czy przepustka rzeczywiście jest autentyczna.
Warto rozdzielić trzy pojęcia. Identyfikacja odpowiada na pytanie: „Jaki identyfikator przedstawiono?”. Uwierzytelnianie sprawdza: „Czy możemy zaufać temu identyfikatorowi?”. Autoryzacja rozstrzyga: „Czy użytkownik może wejść do tego pomieszczenia o tej porze?”.
Odczyt numeru seryjnego, określanego jako UID lub CSN, realizuje przede wszystkim pierwszy z tych kroków. Uwierzytelnianie kryptograficzne pozwala dodatkowo sprawdzić, czy karta posiada odpowiedni tajny klucz. System powinien nie tylko rozpoznawać numer, lecz także weryfikować autentyczność poświadczenia — czyli karty lub jej mobilnego odpowiednika.
2. Przegląd technologii kart — od 125 kHz do MIFARE DUOX
Karty RFID mogą wyglądać podobnie, ale różnić się sposobem działania, przechowywania danych i ich ochrony. Sama nazwa „MIFARE” nie określa jednego poziomu bezpieczeństwa. Obejmuje zarówno starsze karty Classic, jak i bardziej zaawansowane rodziny DESFire oraz DUOX.
| Technologia | Pasmo | Zabezpieczenia | Znaczenie dla inwestora |
|---|---|---|---|
| 125 kHz, np. EM4100 | 125 kHz | Stały identyfikator, bez uwierzytelniania kryptograficznego | Prosta identyfikacja w starszych instalacjach |
| MIFARE Classic | 13,56 MHz | Crypto1; znane słabości kryptograficzne | Obsługa istniejących kart i etapowej migracji, nie docelowy wybór dla nowych bezpiecznych instalacji |
| MIFARE DESFire EV1 | 13,56 MHz | DES, 3DES, AES-128 | Obsługa istniejących instalacji; do nowych projektów wybieramy nowsze układy |
| MIFARE DESFire EV2 | 13,56 MHz | AES-128, rozbudowane zarządzanie aplikacjami i kluczami | Zaawansowana technologia, ale NXP wskazuje EV3 dla nowych projektów |
| MIFARE DESFire EV3 | 13,56 MHz | AES-128 i dodatkowe mechanizmy bezpieczeństwa | Rekomendowany wybór dla wielu nowych wdrożeń |
| MIFARE DUOX | 13,56 MHz | AES-128/256 oraz kryptografia asymetryczna ECC | Rekomendowany wariant dla projektów wykorzystujących jego możliwości i zgodną infrastrukturę |
Sama częstotliwość 13,56 MHz ani nowoczesna nazwa karty nie wystarczą. Liczy się to, które mechanizmy rzeczywiście wykorzystuje instalacja.
Karty 125 kHz — prosta identyfikacja
Popularne transpondery, takie jak EM4100, przekazują stały numer. Czytnik odczytuje go i przesyła do kontrolera. Zaletami takiego rozwiązania są prostota, niski koszt i zgodność z wieloma starszymi instalacjami.
Ograniczeniem jest brak kryptograficznego potwierdzania autentyczności. Jeżeli oryginał i kompatybilny nośnik przedstawiają ten sam akceptowany numer, system oparty tylko na tym numerze nie ma kryptograficznej podstawy, aby je odróżnić.
MIFARE Classic — popularna technologia ze znanymi ograniczeniami
MIFARE Classic umożliwia przechowywanie danych w sektorach pamięci chronionych kluczami. To więcej niż prosty odczyt numeru, jednak zastosowany algorytm Crypto1 ma udokumentowane słabości. Dlatego Classic nie jest naszym wyborem do nowych instalacji wymagających silnego uwierzytelniania.
Dodatkowo część systemów w ogóle nie korzysta z chronionych danych i odczytuje tylko UID. W takiej konfiguracji klucze zapisane na karcie nie uczestniczą w potwierdzaniu jej autentyczności.
Nie oznacza to konieczności natychmiastowego wycofania wszystkich działających kart. Obsługa Classic w GreenACS BTO pozwala zachować dotychczasowy odczyt z kluczem klienta na czas przejścia na nowszą technologię kartową.
3. Kopiowanie identyfikatorów — dlaczego sposób odczytu ma znaczenie?
W rozmowie o bezpieczeństwie kart warto odróżnić fakty od efektownych haseł. Nie każdą kartę można skopiować w ten sam sposób i nie każda instalacja jest jednakowo podatna. Najważniejsze pytanie brzmi: co system musi zobaczyć, aby uznać identyfikator za prawidłowy?
Dlaczego prosty identyfikator 125 kHz łatwiej odtworzyć?
W typowych rozwiązaniach EM4100 podstawą identyfikacji jest stały numer, bez procedury potwierdzającej posiadanie tajnego klucza. Odtworzenie tego numeru przez kompatybilny nośnik może więc wystarczyć do rozpoznania go jako znanej karty.
Narzędzia do odczytu, programowania i testowania wybranych kart RFID są wykorzystywane także poza laboratoriami — na przykład przy serwisowaniu instalacji. Sam fakt, że działająca karta pozostaje u właściciela, nie stanowi zatem dowodu, że nikt nie pozyskał jej identyfikatora. Nie wymaga to przy tym przełamania zabezpieczeń serwera kontroli dostępu: ograniczenie leży w sposobie weryfikacji karty.
Czy skopiowanie numeru MIFARE również może otworzyć drzwi?
Może, jeżeli instalacja sprawdza wyłącznie UID i otrzyma ten sam numer od nośnika lub urządzenia. To nie jest równoznaczne z pełnym sklonowaniem karty, jej chronionej pamięci i kluczy. W systemie opartym wyłącznie na UID pełna kopia nie jest potrzebna.
Nie każdy transponder pozwala zmienić fabryczny numer, ale istnieją specjalizowane nośniki i rozwiązania emulujące określone identyfikatory. Z tego wynika ważny wniosek: nawet DESFire EV3 nie wykorzystuje swoich możliwości ochrony, jeżeli czytnik odczytuje z niego tylko UID. Zakup nowszej karty powinien iść w parze z właściwą konfiguracją jej obsługi.
Co oznacza to dla firmy?
Wyobraźmy sobie przedsiębiorstwo z biurami, magazynem i serwerownią. System rejestruje wejścia, a karty są przypisane do konkretnych pracowników. Jeżeli akceptowana kopia przedstawia ten sam numer co oryginał, zdarzenie może zostać zapisane na koncie właściciela oryginalnej karty.
Konsekwencją może być nieuprawniony dostęp do pomieszczeń, dokumentów lub infrastruktury, ale także trudność w interpretowaniu historii wejść. Dziennik potwierdza wówczas użycie danego identyfikatora, niekoniecznie obecność jego właściciela. Warto o tym pamiętać szczególnie tam, gdzie zapis zdarzeń ma służyć wyjaśnianiu incydentów.
Czy karta w portfelu jest chroniona przed odczytem?
Portfel lub kieszeń nie są równoznaczne z ochroną radiową. Możliwość odczytu zależy od technologii karty, anten, czytnika i otoczenia. Nie oznacza to jednak, że każdą kartę da się niezawodnie odczytać z dużej odległości.
Praktyczny wniosek jest prosty: fizyczne pilnowanie karty jest potrzebne, ale nie zastępuje uwierzytelniania kryptograficznego.
Dlaczego to ważne przy modernizacji?
Wymiana kontrolera, oprogramowania lub czytnika nie zmienia automatycznie sposobu weryfikowania kart. Nowe urządzenie pozostawione w trybie UID nadal rozpoznaje przede wszystkim numer.
Dobra modernizacja obejmuje więc także sposób odczytu i plan wymiany identyfikatorów. GreenACS BTO pozwala połączyć zgodność z dotychczasowymi, obsługiwanymi kartami z wprowadzaniem nowych kart i nowych kluczy.
4. Dlaczego szyfrowanie i uwierzytelnianie kryptograficzne mają kluczowe znaczenie?
W nowoczesnym rozwiązaniu czytnik nie poprzestaje na pytaniu „jaki masz numer?”. Przeprowadza procedurę, dzięki której może sprawdzić, czy karta posiada właściwy klucz. Odpowiednio skonfigurowane DESFire pozwala uwierzytelnić czytnik i aplikację na karcie, chronić wymianę danych oraz odczytać informacje dostępne dopiero po poprawnej weryfikacji.
Ochrona przed prostym kopiowaniem numerów. Poznanie UID nie daje tajnego klucza, a więc samo odtworzenie numeru nie wystarcza do poprawnego uwierzytelnienia.
Poufność danych. Wybrane informacje na karcie mogą być udostępniane tylko urządzeniom posiadającym odpowiednie klucze i prawa dostępu.
Integralność komunikacji. Mechanizmy kryptograficzne pozwalają wykrywać nieuprawnione zmiany chronionych komunikatów.
Niezależne aplikacje na jednej karcie. Kontrola dostępu, rejestracja czasu pracy i inne usługi mogą korzystać z oddzielnych obszarów danych, bez konieczności współdzielenia wszystkich kluczy.
Elastyczne zarządzanie kluczami. Można rozdzielić klucze pomiędzy aplikacje, organizacje, obiekty lub poszczególne identyfikatory, zgodnie z przyjętą architekturą.
Dla inwestora oznacza to możliwość zbudowania systemu, który rzeczywiście sprawdza uprawniony nośnik, zamiast ufać samemu numerowi. Nadal ważne pozostają ochrona kluczy, dostęp administracyjny, zabezpieczenie kontrolerów oraz sprawne wydawanie i unieważnianie kart. Dobrze dobrana kryptografia jest podstawą takiego rozwiązania, a nie zamiennikiem całej organizacji bezpieczeństwa.
5. MIFARE DESFire EV1, EV2 i EV3 — różnice między generacjami
Rodzina DESFire powstała z myślą o silniejszym uwierzytelnianiu i przechowywaniu danych w chronionych aplikacjach. Kolejne generacje rozwijają te możliwości, ale wybór do nowego projektu powinien uwzględniać również dostępność układów w przyszłości.
DESFire EV1
EV1 obsługuje między innymi AES-128, wiele aplikacji, zabezpieczone pliki i wzajemne uwierzytelnianie. Nadal występuje w istniejących instalacjach. To jednak inna sytuacja niż rozpoczynanie nowego wdrożenia: dla EV1 w wersjach 2/4/8 kB NXP wskazuje już EV3 jako produkt do nowych projektów.
DESFire EV2
EV2 rozwija zarządzanie aplikacjami i kluczami, w tym obsługę wielu zestawów kluczy. Ułatwia budowę rozwiązań, w których jedna karta służy do kilku niezależnych usług lub współpracuje z różnymi organizacjami. Może to być kontrola dostępu, identyfikacja pracownika i inne funkcje działające na wspólnym nośniku.
Również w przypadku EV2 NXP zaleca EV3 do nowych projektów. Wybrane warianty EV2 są wycofywane lub nie są już produkowane, choć nie oznacza to jednakowego statusu wszystkich układów należących do tej rodziny.
DESFire EV3
EV3 zachowuje możliwości znane z wcześniejszych generacji i dodaje kolejne mechanizmy bezpieczeństwa. Secure Dynamic Messaging umożliwia korzystanie z dynamicznie zabezpieczanych danych w określonych scenariuszach NFC. Transaction Timer ogranicza czas wybranych operacji i wspomaga ochronę przed określonymi nadużyciami.
Nie chodzi przy tym po prostu o „mocniejsze szyfrowanie niż w EV2” — obie generacje obsługują AES-128. Różnice dotyczą dodatkowych funkcji oraz sposobu zarządzania aplikacjami i transakcjami. Wykorzystanie tych możliwości wymaga właściwej konfiguracji karty, czytnika i systemu.
| Funkcja | EV1 | EV2 | EV3 |
|---|---|---|---|
| Uwierzytelnianie AES-128 | Tak | Tak | Tak |
| Wiele aplikacji na karcie | Tak | Tak | Tak |
| Zarządzanie aplikacjami | Podstawowe | Rozszerzone | Rozszerzone |
| Wiele zestawów kluczy aplikacji | Nie | Tak | Tak |
| Secure Dynamic Messaging | Nie | Nie | Tak |
| Transaction Timer | Nie | Nie | Tak |
Dlaczego do nowych wdrożeń zalecamy EV3 lub DUOX?
System kontroli dostępu projektuje się na lata. Dlatego warto zaczynać od technologii, która nie jest już na etapie wycofywania. To argument dotyczący utrzymania i rozbudowy instalacji, a nie powód do kwestionowania każdej działającej karty starszej generacji.
W informacjach NXP występują trzy różne określenia. NRND oznacza produkt niezalecany do nowych projektów. EOL — End of Life oznacza wycofywanie produktu, z określonym terminem ostatnich zamówień i dostaw. NLM — No Longer Manufactured oznacza, że producent już nie przyjmuje zamówień na dany układ i go nie produkuje. [3]
To konkretne statusy, a nie ogólna ocena wieku technologii. Przykłady z zestawień producenta:
| Rodzina | Konkretny wariant układu | Status NXP |
|---|---|---|
| DESFire EV1 | MF3ICD4101DUD/0501 | No Longer Manufactured |
| DESFire EV2 | MF3DH8200DA6/01J | End of Life |
| DESFire EV2 | MF3DH8200DA6/02J | No Longer Manufactured |
Status zawsze dotyczy konkretnego wariantu. DESFire EV3 i MIFARE DUOX pozostają aktywnymi rodzinami produktów. Dlatego w nowych wdrożeniach rekomendujemy EV3 lub DUOX, stosownie do wymagań projektu. W istniejących instalacjach proponujemy natomiast zaplanowaną migrację, zamiast jednorazowej wymiany wszystkich kart. [1–5]
Statusy układów sprawdzono 6 listopada 2026 r. Przed zamówieniem należy zweryfikować oznaczenie konkretnego wariantu.
6. MIFARE DUOX — kryptografia asymetryczna w systemach identyfikacji
MIFARE DUOX łączy w jednym układzie kryptografię symetryczną AES-128/256 i asymetryczną ECC. Rozszerza więc możliwości nie tylko w zakresie ochrony danych, lecz także organizacji kluczy i potwierdzania autentyczności poświadczeń. [5]
W klasycznym rozwiązaniu DESFire opartym na AES odpowiednie elementy systemu korzystają ze współdzielonych tajnych kluczy. W rozwiązaniu asymetrycznym określone operacje weryfikacji mogą opierać się na kluczach publicznych i certyfikatach, bez przekazywania weryfikującemu odpowiadającego im klucza prywatnego.
Dla administratora dużego środowiska może to oznaczać większą elastyczność w zarządzaniu poświadczeniami. Jest to szczególnie istotne tam, gdzie współpracuje wiele organizacji, obiektów lub podmiotów wydających karty.
Nie każdy budynek potrzebuje jednak wszystkich tych możliwości. Dla wielu instalacji prawidłowo skonfigurowane EV3 będzie dobrym wyborem. DUOX warto uwzględnić, gdy jego funkcje odpowiadają wymaganiom projektu i mogą zostać wykorzystane przez całe rozwiązanie.
Zaletą GreenACS BTO jest możliwość obsługi współpracujących profili DUOX obok kart Classic i DESFire. Pozwala to przygotować przejście na inną rodzinę kart bez jednoczesnego wycofywania wszystkich dotychczasowych nośników. Konkretny zakres wykorzystania AES, ECC i certyfikatów zależy od profilu oraz integracji — są to możliwości układu DUOX, a nie automatycznie każdej konfiguracji czytnika.
7. Bezpieczna karta nie wystarczy — znaczenie komunikacji Wiegand i OSDP
Po poprawnym odczycie karty informacja musi jeszcze dotrzeć do kontrolera. Warto więc zabezpieczyć nie tylko komunikację karta–czytnik, lecz także kolejny odcinek: czytnik–kontroler.
W starszych instalacjach często wykorzystywany jest Wiegand. Ułatwia integrację z wieloma kontrolerami, ale jego standardowa transmisja nie zapewnia natywnego szyfrowania ani kryptograficznego uwierzytelniania urządzeń. Dostęp do okablowania może zatem stworzyć możliwość przechwycenia lub odtworzenia przesyłanych informacji.
OSDP — Open Supervised Device Protocol umożliwia komunikację dwukierunkową i nadzorowanie połączenia. Po uruchomieniu Secure Channel transmisja między czytnikiem a kontrolerem jest chroniona mechanizmami wykorzystującymi AES-128.
| Właściwość | Wiegand | OSDP Secure Channel |
|---|---|---|
| Komunikacja | Zasadniczo jednokierunkowa | Dwukierunkowa |
| Szyfrowanie transmisji | Brak natywnego | AES-128 |
| Kryptograficzna ochrona komunikacji | Nie | Tak |
| Nadzorowanie połączenia | Ograniczone | Tak |
| Zdalne zarządzanie czytnikiem | Ograniczone | Zależnie od funkcji urządzeń |
| Typowe zastosowanie | Istniejące instalacje i integracje | Nowe systemy i modernizacja komunikacji |
Samo ustawienie interfejsu OSDP nie oznacza jeszcze, że Secure Channel działa. Trzeba skonfigurować klucze i sprawdzić ochronę połączenia podczas uruchamiania instalacji.
GreenACS BTO obsługuje zarówno OSDP Secure Channel, jak i konfigurowalny Wiegand. Daje to możliwość współpracy ze starszą infrastrukturą oraz przejścia na chronioną komunikację. W nowych wdrożeniach rekomendujemy uwierzytelnianie karty połączone z OSDP Secure Channel — ochronę na obu odcinkach, nie tylko przy samej karcie.
8. Telefon zamiast karty — NFC i BLE w nowoczesnym systemie kontroli dostępu
Telefon może pełnić funkcję mobilnego identyfikatora. Z punktu widzenia użytkownika oznacza to wygodę, a dla organizacji — możliwość ograniczenia liczby wydawanych kart i połączenia dostępu z aplikacją mobilną.
NFC — identyfikacja zbliżeniowa telefonem
NFC działa w paśmie 13,56 MHz. Dzięki mechanizmowi HCE i odpowiedniej aplikacji mobilnej telefon może przedstawiać czytnikowi mobilne poświadczenie. Użytkownik korzysta z niego podobnie jak z karty: zbliża telefon do czytnika.
W GreenACS Mobile Key można przechowywać wiele kart mobilnych, a aplikacja może wybierać właściwą na podstawie lokalizacji GPS. To przydatne, gdy jedna osoba korzysta z kilku obiektów i nie chce za każdym razem ręcznie przełączać identyfikatora. Lokalizację obsługuje aplikacja w telefonie, nie czytnik; potrzebne są odpowiednie uprawnienia i urządzenie.
Samo NFC nie przesądza o bezpieczeństwie. Znaczenie mają sposób ochrony poświadczenia, klucze i procedura uwierzytelniania — tak samo jak w przypadku fizycznej karty.
Bluetooth Low Energy — wygoda bez przykładania telefonu
BLE umożliwia identyfikację telefonu znajdującego się w pobliżu czytnika. W rozwiązaniu GreenACS dostępne są trzy sposoby inicjowania tej czynności: gest obrotu telefonu, dotknięcie czytnika albo aktywne potwierdzenie PIN-em. W trybie gestu możliwe jest również wywołanie z aplikacji.
Dzięki temu sposób obsługi można dopasować do miejsca i użytkowników. Przy wejściu do biura wygodny może być gest, przy innym przejściu — dotyk czytnika lub dodatkowe potwierdzenie.
Poszczególne tryby uwzględniają ustawiony próg sygnału radiowego; nie jest on dokładnym pomiarem odległości. Samo wykrycie telefonu nie wystarcza do przyznania dostępu — uprawnienia sprawdza współpracujący system.
Zalety mobilnych poświadczeń
W odpowiednio przygotowanym systemie administrator może nadawać, zmieniać i odbierać uprawnienia mobilne. Ułatwia to obsługę pracowników, gości, serwisantów i dostępu czasowego.
Ważne pozostają procedury na wypadek utraty telefonu, zmiany urządzenia, usunięcia aplikacji lub wygaśnięcia poświadczenia.
9. GreenACS GACS-RDR-BTO v1 — nowoczesny czytnik dla różnych technologii identyfikacji
Czytnik GreenACS BTO łączy obsługę kart 13,56 MHz zgodnych z ISO/IEC 14443-A, identyfikacji NFC i BLE oraz kodów PIN. OSDP Secure Channel, Wiegand i interfejs USB pozwalają dopasować sposób współpracy do zastosowania.
Najważniejsza korzyść nie sprowadza się jednak do samej listy standardów. To możliwość używania różnych kart, kluczy i danych klienta w tej samej instalacji — oraz zmiany technologii wtedy, gdy organizacja jest na to gotowa.
Do 12 profili jednocześnie — różne karty, różne klucze, jeden czytnik
GreenACS BTO obsługuje MIFARE Classic, MIFARE DESFire EV1, EV2 i EV3 oraz MIFARE DUOX w obsługiwanym zakresie. W jednej konfiguracji może pracować do 12 aktywnych profili odczytu, łączących różne technologie, klucze kryptograficzne i dane klientów.
Profil określa, jak obsłużyć daną kartę: gdzie szukać informacji i jakiego klucza użyć. Nie musi oznaczać osobnego standardu. Kilka profili może dotyczyć tej samej rodziny kart, ale innych aplikacji, kluczy lub danych. Czytnik dobiera sposób odczytu do przedstawionego nośnika — bez ręcznego przełączania konfiguracji pomiędzy użytkownikami.
W praktyce przy tych samych drzwiach mogą działać dotychczasowe karty Classic z kluczem klienta, karty DESFire z odrębnymi kluczami oraz nowe karty DUOX.
To ważna przewaga w budynkach z wieloma najemcami, grupach kapitałowych lub organizacjach korzystających z różnych kart. Wspólny czytnik nie wymaga wspólnego klucza dla wszystkich. Poszczególne grupy mogą zachować własne profile danych i klucze, a zasady dostępu określa system nadrzędny.
Migracja z Classic na DESFire lub DUOX — bez wymiany wszystkich kart naraz
Załóżmy, że firma korzysta z kart MIFARE Classic, zapisanych i odczytywanych przy użyciu jej własnego klucza. Chce wdrożyć EV3 albo DUOX, ale wymiana identyfikatorów wszystkim pracownikom w jeden weekend byłaby trudna organizacyjnie.
GreenACS BTO pozwala przygotować konfigurację, w której stara karta Classic nadal jest odczytywana z dotychczasowym kluczem, a nowa karta EV3 lub DUOX — z nowym kluczem i nowym profilem danych. Obie grupy użytkowników korzystają z tego samego czytnika. System przypisuje nowe identyfikatory do odpowiednich osób i uprawnień.
Wymianę można przeprowadzać działami, lokalizacjami albo przy kolejnych wydaniach kart. Nie trzeba jednorazowo wymieniać całej puli identyfikatorów ani rezygnować z odczytu chronionych danych tylko po to, aby stare i nowe karty działały razem.
Podobnie można zaplanować przejście z DESFire EV1 lub EV2 na EV3, a także z obsługiwanych profili DESFire EV1/EV2/EV3 na DUOX. Wieloprofilowość przydaje się również wtedy, gdy rodzina kart pozostaje ta sama, lecz organizacja wprowadza nowe klucze lub inną strukturę danych.
Warunkiem jest dostęp do właściwych kluczy, zgodność profili oraz przygotowanie kart i systemu. Po wydaniu zamiennika administrator unieważnia poprzedni identyfikator, a po zakończeniu migracji wyłącza niepotrzebny stary profil. W ten sposób przejściowa zgodność służy uporządkowanej zmianie, zamiast bezterminowemu utrzymywaniu starszej technologii.
Odczyt UID lub chronionych danych
Czytnik może przekazywać numer UID/CSN albo odczytywać wybrane dane po uwierzytelnieniu kluczami klienta. Pozwala to zachować zgodność z istniejącymi konfiguracjami i wdrożyć odczyt wykorzystujący chronione aplikacje kart.
Do nowych instalacji rekomendujemy ten drugi wariant. Właściwie przygotowana karta i konfiguracja czytnika pozwalają wykorzystać mechanizmy bezpieczeństwa zamiast ograniczać nowoczesny identyfikator do funkcji numeru seryjnego. Zakres uwierzytelniania i ochrony transmisji zależy od generacji karty oraz wybranego profilu odczytu.
OSDP Secure Channel — ochrona komunikacji
GreenACS BTO obsługuje RS-485/OSDP z Secure Channel i AES-128. Opcjonalna dywersyfikacja klucza komunikacyjnego pozwala powiązać go z konkretnym czytnikiem, przy zgodnej konfiguracji kontrolera.
Dostępny jest również Wiegand 26–128 bit, z możliwością dopasowania formatu do obsługiwanego kontrolera. OSDP i Wiegand mogą pracować równolegle. Ułatwia to integrację i etapową modernizację, przy czym ochronę zapewnianą przez Secure Channel uzyskuje się na połączeniu OSDP, nie na równoległym Wiegand.
Identyfikacja telefonem NFC i BLE
Telefon z Androidem i GreenACS Mobile Key może zastąpić kartę NFC/HCE lub inicjować identyfikację przez BLE. Dostępne są gest telefonem, dotyk czytnika i potwierdzenie PIN-em. Portfel wielu kart mobilnych oraz wybór według lokalizacji dodatkowo ułatwiają korzystanie z różnych obiektów.
Organizacja może więc łączyć karty i telefon w jednej instalacji, dobierając metodę do użytkownika, charakteru przejścia i zasad dostępu.
Klawiatura, tokeny NFC i e-dowód
Podświetlana klawiatura pojemnościowa ma 12 pól: cyfry 0–9 oraz znaki * i #. Umożliwia wprowadzanie PIN-u i obsługę wybranych funkcji lokalnych.
Czytnik obsługuje także wybrane tokeny NFC, w tym NDEF/URI, OTP, OATH/TOTP oraz zgodne tokeny YubiKey NFC. Weryfikację kodów jednorazowych realizuje współpracujący system.
We współpracy z odpowiednią aplikacją GreenACS BTO udostępnia również komunikację z polskim e-dowodem. Aplikacja realizuje dostęp z użyciem numeru CAN i chronioną wymianę danych, czyli PACE-CAN i secure messaging. Dzięki temu czytnik może być elementem szerszego rozwiązania identyfikacyjnego, nie tylko urządzeniem przy drzwiach. Zakres odczytu zależy od aplikacji i praw dostępu.
Konfiguracja i utrzymanie
GreenACS BTO można konfigurować z kontrolera przez OSDP, z komputera przez szyfrowane USB i Reader Studio, z mobilnej aplikacji BLE, kartą konfiguracyjną lub lokalnie z klawiatury. Instalator dobiera metodę do uruchomienia, rozbudowy albo serwisu obiektu; zakres ustawień zależy od wybranej drogi.
Oprogramowanie aplikacyjne można aktualizować przez OSDP, USB lub BLE bez demontażu urządzenia. Diagnostyka udostępnia informacje o wersji, czasie pracy, zdarzeniach, resetach i błędach. Raportowanie sabotażu, testy sygnalizacji i funkcje serwisowe pomagają utrzymać instalację.
Z odpowiednią aplikacją czytnik może również służyć do personalizacji obsługiwanych kart: zapisu danych oraz zarządzania aplikacjami, plikami i kluczami w dostępnym zakresie. USB HID pozwala przekazywać odczyty jako wpisy z klawiatury, a USB CDC zapewnia komunikację administracyjną.
Każdą diodą RGB można sterować niezależnie, ustalając kolor, jasność i sekwencje. Automatyczna regulacja jasności, wygaszanie oraz sygnalizacja dźwiękowa ułatwiają czytelne pokazanie gotowości, oczekiwania, potwierdzenia czy błędu. To nie tylko wygląd urządzenia, ale także wygoda codziennego korzystania z przejścia.
Podstawowe parametry techniczne GreenACS GACS-RDR-BTO v1
| Parametr | Wartość |
|---|---|
| Zasilanie | 12 V DC |
| Pobór prądu w czuwaniu | Około 30 mA |
| Częstotliwość RFID | 13,56 MHz |
| Standard kart | ISO/IEC 14443-A |
| Rodziny kart | MIFARE Classic, DESFire EV1/EV2/EV3, DUOX |
| Profile odczytu | Do 12 aktywnych jednocześnie; różne technologie, klucze i dane klienta |
| Interfejsy | OSDP v2, Wiegand, USB CDC/HID |
| Komunikacja OSDP | RS-485, Secure Channel AES-128 |
| Wiegand | Konfigurowalne formaty 26–128 bit |
| Interfejsy mobilne | NFC/HCE, BLE |
| Klawiatura | 12 podświetlanych pól pojemnościowych |
| Stopień ochrony | IP65 |
| Panel przedni | Szkło hartowane |
| Wymiary | 117 × 72 × 20 mm |
| Waga | Około 150 g |
10. Przykładowe zastosowania czytnika GreenACS
Nowoczesne biurowce
Pracownik może korzystać z karty lub telefonu, a wybrane przejścia z dodatkowego PIN-u, zgodnie z możliwościami i konfiguracją systemu. W obiekcie z wieloma najemcami poszczególne firmy mogą używać różnych kluczy i danych kart przy wspólnych czytnikach. Ułatwia to organizację wejść bez narzucania wszystkim identycznego nośnika.
Zakłady przemysłowe
Karty kryptograficzne, nadzorowanie połączenia i OSDP Secure Channel wspierają ochronę dostępu do stref produkcyjnych, magazynów i pomieszczeń technicznych. Możliwość etapowej wymiany kart pozwala dopasować modernizację do organizacji pracy zakładu, zamiast uzależniać ją od jednorazowej wymiany wszystkich identyfikatorów.
Szkoły i uczelnie
Jedna karta może obsługiwać kilka niezależnych aplikacji, a różne grupy użytkowników — uczniowie, nauczyciele, administracja i obsługa — otrzymywać odpowiednie uprawnienia. Wieloprofilowość czytnika ułatwia łączenie istniejących i nowych rozwiązań, o ile cały system został przygotowany do ich współpracy.
Placówki medyczne
Kontrola dostępu może obejmować zaplecze administracyjne, pomieszczenia techniczne, magazyny i inne wydzielone strefy. Karty, telefon i PIN pozwalają dopasować sposób identyfikacji do organizacji placówki, a system zarządzający określa uprawnienia oraz czas ich obowiązywania.
Modernizacja istniejących systemów
Obsługa różnych generacji kart i interfejsów pozwala rozłożyć zmianę na etapy. Można najpierw przygotować czytniki do pracy ze starymi i nowymi profilami, następnie wymieniać karty, a po zakończeniu przejścia wyłączyć rozwiązania pozostawione na czas migracji. Zgodność kart, kontrolerów i oprogramowania należy sprawdzić przed uruchomieniem takiego scenariusza.
11. Jak projektować bezpieczne systemy kontroli dostępu?
Dobra instalacja łączy odpowiednie urządzenia z właściwą konfiguracją i prostymi procedurami obsługi. W praktyce warto kierować się kilkoma zasadami.
Po pierwsze — uwierzytelniać, a nie tylko odczytywać UID. W nowych wdrożeniach wykorzystujmy chronione dane i klucze klienta. W ten sposób nowoczesna karta rzeczywiście pracuje jako poświadczenie kryptograficzne.
Po drugie — wybierać technologię z myślą o dalszej eksploatacji. Rekomendujemy DESFire EV3 lub DUOX, odpowiednio do wymagań. Statusy NRND, EOL i NLM starszych układów są konkretną przesłanką, aby nowego projektu nie opierać na technologii przeznaczonej głównie do utrzymania istniejących rozwiązań.
Po trzecie — zarządzać kluczami. Klucze powinny być chronione, a ich wydawanie, przechowywanie i zmiana podlegać ustalonym zasadom. Obsługa wielu profili pozwala rozdzielać klucze, zamiast wymuszać jeden wspólny dla wszystkich organizacji.
Po czwarte — zabezpieczyć drogę do kontrolera. Do nowych instalacji wybierajmy OSDP z uruchomionym Secure Channel i prawidłowymi kluczami, nie tylko urządzenia mające OSDP w specyfikacji.
Po piąte — chronić całe środowisko. Dotyczy to kontrolerów, serwerów, sieci, kont administratorów, aktualizacji i fizycznego dostępu do urządzeń. Czytnik jest ważną częścią systemu, lecz nie zastępuje pozostałych zabezpieczeń.
Po szóste — przygotować codzienną obsługę. Utraconą kartę lub telefon trzeba sprawnie unieważnić. Podczas migracji należy określić sposób przypisywania nowych identyfikatorów, wycofywania starych i termin zakończenia pracy przejściowych profili.
Po siódme — sprawdzić rzeczywiste działanie przy odbiorze. Zweryfikujmy, czy czytnik uwierzytelnia kartę, czy odczytuje właściwe chronione dane i czy transmisja do kontrolera jest zabezpieczona. Sam napis „DESFire” nie zastępuje takiego testu. Nie należy też dopuszczać nowych kart tylko po UID, gdy nie powiedzie się ich wymagane uwierzytelnienie.
12. Podsumowanie — bezpieczeństwo zaczyna się od właściwej identyfikacji
Rozwój kart zbliżeniowych dał systemom kontroli dostępu znacznie większe możliwości niż proste rozpoznawanie numeru. DESFire EV3 i DUOX pozwalają budować rozwiązania z kryptograficznym potwierdzaniem autentyczności, chronionymi danymi i bardziej elastycznym zarządzaniem kluczami.
Warunkiem jest wykorzystanie tych możliwości w praktyce. Nawet nowoczesna karta używana wyłącznie w trybie UID pozostaje przede wszystkim nośnikiem numeru. Równie ważna jest ochrona komunikacji czytnika z kontrolerem oraz właściwe zarządzanie uprawnieniami.
GreenACS BTO łączy te potrzeby z elastycznością wdrożenia. Obsługuje różne rodziny kart, do 12 aktywnych profili odczytu, różne klucze i dane klienta, a także NFC, BLE, PIN i OSDP Secure Channel. Pozwala korzystać z dotychczasowych kart i wprowadzać nowe, bez konieczności zmiany całej puli identyfikatorów w jednym terminie.
Dla nowych instalacji rekomendujemy EV3 lub DUOX. Dla istniejących — rozsądnie zaplanowane przejście: stare karty z dotychczasowymi kluczami w okresie migracji, nowe karty z nowymi kluczami jako rozwiązanie docelowe. Dzięki temu decyzja o modernizacji nie musi oznaczać ani pozostania przy starych ograniczeniach, ani organizacyjnej rewolucji.
Jeden czytnik, różne technologie i własne klucze klienta. Zmiana w tempie organizacji, z jasno określonym kierunkiem rozwoju.
Seecom Polska wspiera instalatorów, projektantów i integratorów w doborze rozwiązań kontroli dostępu — zarówno do nowych obiektów, jak i modernizacji istniejących instalacji. GreenACS BTO daje w tych projektach możliwość połączenia bezpieczeństwa, wygody użytkowników i etapowego rozwoju systemu.