


NIS2 w praktyce - jak projektować systemy zabezpieczeń zgodne z NIS2?

System monitoringu lub kontroli dostępu coraz rzadziej działa jako zamknięta instalacja odizolowana od pozostałej infrastruktury. Kamery, rejestratory i kontrolery komunikują się przez sieć, korzystają z usług chmurowych oraz umożliwiają zdalne zarządzanie. Oznacza to, że ich podatności mogą wpływać na bezpieczeństwo całej organizacji. Właśnie dlatego projektowane zgodnie z NIS2 systemy zabezpieczeń powinny uwzględniać nie tylko jakość obrazu czy liczbę obsługiwanych przejść. Równie ważne są aktualizacje, kontrola uprawnień, segmentacja sieci i możliwość odtworzenia historii zdarzeń.
Nie istnieje jednak pojedyncza kamera, rejestrator ani przełącznik, którego zakup automatycznie zapewnia zgodność z przepisami. NIS2 opiera się na zarządzaniu ryzykiem, odpowiedzialności organizacji oraz stosowaniu adekwatnych środków technicznych, operacyjnych i organizacyjnych. Znaczenie ma więc cały cykl życia instalacji: od projektu i wyboru urządzeń przez konfigurację aż po utrzymanie, dokumentowanie zmian i reagowanie na incydenty. Praktyczne podejście pozwala zwiększyć odporność systemu, ale każda organizacja powinna ocenić wymagania w odniesieniu do własnej działalności.
Czym jest NIS2 i kogo dotyczą nowe wymagania?
Odpowiadając na pytanie, co to jest NIS2, można wskazać, że jest to unijna regulacja służąca podniesieniu wspólnego poziomu cyberbezpieczeństwa. Dyrektywa NIS2 rozszerzyła zakres podmiotów objętych obowiązkami i położyła większy nacisk na zarządzanie ryzykiem, bezpieczeństwo łańcucha dostaw, obsługę incydentów oraz ciągłość działania. Polska nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca te przepisy, weszła w życie 3 kwietnia 2026 roku. Wprowadziła między innymi podział na podmioty kluczowe i ważne.
O tym, kogo dotyczy NIS2, nie decyduje samo posiadanie monitoringu lub kontroli dostępu. Istotne są sektor działalności, wielkość organizacji oraz kryteria określone w przepisach. Regulacje mogą obejmować między innymi podmioty z energetyki, transportu, ochrony zdrowia, administracji, produkcji, gospodarki odpadami i usług cyfrowych. Znowelizowana ustawa NIS2, czyli polska nowelizacja KSC, wymaga więc sprawdzenia, czy organizacja spełnia kryteria podmiotu kluczowego albo ważnego.
Do najważniejszych obowiązków mogą należeć:
- wdrożenie środków zarządzania ryzykiem;
- przygotowanie zasad obsługi incydentów;
- zapewnienie ciągłości działania;
- kontrolowanie bezpieczeństwa dostawców;
- dokumentowanie zmian, uprawnień i aktualizacji.
Szczegółowe wymagania NIS2 dla firm zależą od statusu i charakteru działalności. Dlatego przed rozpoczęciem modernizacji warto przeprowadzić analizę ryzyka i skonsultować zakres obowiązków z osobą odpowiedzialną za cyberbezpieczeństwo.
Dlaczego cyberbezpieczeństwo systemów CCTV i kontroli dostępu ma znaczenie dla zgodności z NIS2?
Nowoczesna kamera IP jest urządzeniem sieciowym wyposażonym w system operacyjny, panel administracyjny i mechanizmy komunikacji. Podobnie działają rejestratory oraz kontrolery drzwi. Jeżeli korzystają z domyślnego hasła, nieaktualnego oprogramowania lub nieograniczonego dostępu z internetu, mogą stać się słabym punktem infrastruktury. Z tego względu cyberbezpieczeństwo monitoringu IP powinno być analizowane razem z bezpieczeństwem serwerów i sieci firmowej.
Zagrożeniem nie jest wyłącznie utrata obrazu. Gdy systemy CCTV nie mają odpowiednich zabezpieczeń, znacząco rosną ryzyka utraty wrażliwych informacji - przejęta kamera może umożliwić obserwację obiektu, dostęp do danych lub dalszy ruch w sieci. W przypadku kontroli wejść konsekwencją może być zakłócenie działania przejść albo nieautoryzowana zmiana konfiguracji. Systemy kontroli dostępu muszą być również odpowiednio chronione i zabezpieczone. Dlatego zarówno bezpieczeństwo systemów CCTV, jak i cyberbezpieczeństwo kontroli dostępu warto uwzględnić w analizie ryzyka i procedurach reagowania.
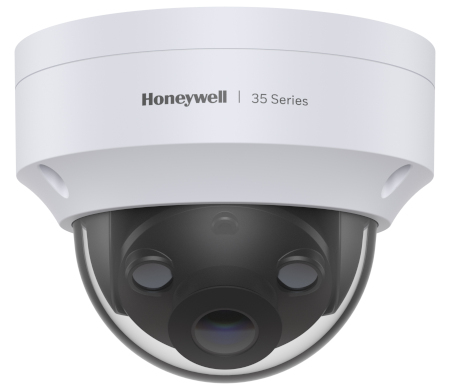
Kamera kopułowa 5 Mpx stałoogniskowa 2.8mm HC35W45R3 HONEYWELL
Jak zabezpieczyć kamery, rejestratory i kontrolery dostępu?
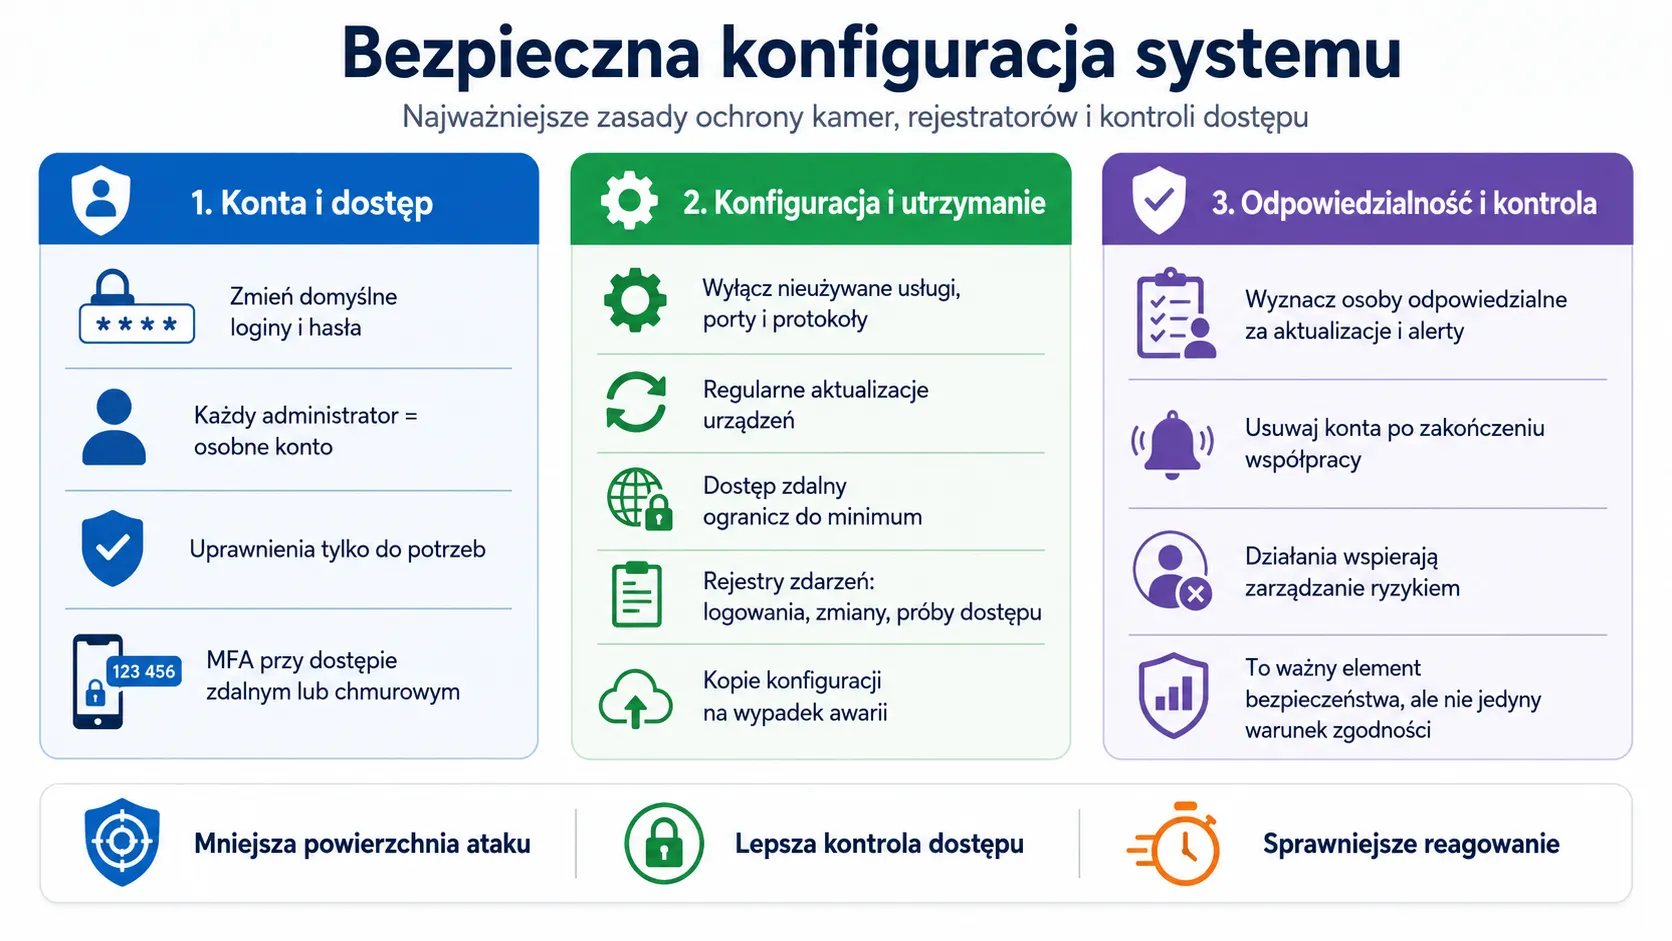
Podstawą ochrony jest zmiana domyślnych danych logowania przed oddaniem instalacji do użytku. Każdy administrator powinien korzystać z własnego konta, a uprawnienia muszą odpowiadać jego obowiązkom. Warto też stosować wieloskładnikowe uwierzytelnianie przy dostępie chmurowym lub zdalnym. Prawidłowe zabezpieczenie kamer IP obejmuje również wyłączenie nieużywanych usług, portów i protokołów. W ramach dobrych praktyk wspierających zgodność z NIS2 systemy zabezpieczeń powinny być również regularnie aktualizowane.
Podczas konfiguracji należy zadbać o:
- Hasła i konta: stosowanie unikalnych haseł oraz usuwanie nieużywanych profili.
- Aktualizacje: regularne instalowanie poprawek kamer, rejestratorów, kontrolerów i switchy.
- Dostęp zdalny: ograniczenie go do niezbędnego minimum.
- Rejestry zdarzeń: zapisywanie logowań, zmian ustawień i prób dostępu.
- Kopie konfiguracji: przechowywanie aktualnych ustawień na wypadek awarii.
Organizacja powinna również wiedzieć, kto odpowiada za aktualizacje, alerty i usuwanie kont po zakończeniu współpracy z pracownikiem lub instalatorem. Takie działania wspierają zarządzanie ryzykiem, ale nie zastępują indywidualnej oceny zgodności.
Dlaczego segmentacja sieci jest ważna? Oddzielenie monitoringu i kontroli dostępu od pozostałych systemów
Kamery i kontrolery nie powinny działać w tej samej płaskiej sieci co komputery, drukarki, telefony i urządzenia gościnne. Segmentacja sieci CCTV pozwala wydzielić osobne strefy, najczęściej za pomocą VLAN-ów, oraz kontrolować ruch między nimi. Kamera może komunikować się z rejestratorem, ale nie musi mieć dostępu do systemów księgowych, produkcyjnych ani wszystkich zasobów internetu.
W zakładzie produkcyjnym warto osobno wydzielić monitoring, kontrolę dostępu, automatykę i sieć biurową. Dobrze zaprojektowane sieci LAN pozwalają stosować reguły zapory, monitorować ruch i ograniczać skutki przejęcia jednego urządzenia. Segmentacja nie zapobiega każdemu incydentowi, ale utrudnia jego rozprzestrzenianie. Takie działania pomagają tworzyć systemy zabezpieczeń zgodne z NIS2 i zwiększają odporność organizacji na incydenty.
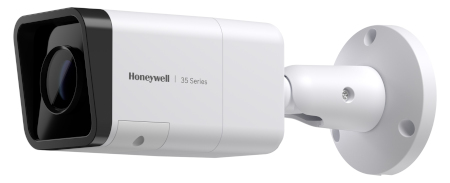
Kamera tubowa 5 Mpx 2.7–13.5mm HC35WB5R2 HONEYWELL
Jak wybierać urządzenia do nowoczesnych systemów zabezpieczeń? Bezpieczna konfiguracja i wsparcie producenta
Podczas zakupu warto sprawdzić, czy producent regularnie udostępnia aktualizacje, publikuje informacje o podatnościach i zapewnia wsparcie przez odpowiednio długi czas. Przydatne są funkcje zarządzania kontami, szyfrowania komunikacji, rejestrowania zdarzeń, konfiguracji VLAN-ów i bezpiecznego dostępu zdalnego. Zarządzalne switche oraz rozwiązania chmurowe mogą ułatwiać nadzór, pod warunkiem właściwej konfiguracji.
Określenie urządzenia zgodne z NIS2 należy traktować ostrożnie. Przepisy odnoszą się przede wszystkim do sposobu zarządzania ryzykiem przez organizację, a nie do certyfikatu przypisanego pojedynczej kamerze lub switchowi. Nawet bezpieczny sprzęt nie pomoże, jeśli korzysta z fabrycznego hasła, nie jest aktualizowany albo działa w niezabezpieczonej sieci.
Projektowanie systemów zabezpieczeń zgodnych z NIS2 wymaga spojrzenia na monitoring, kontrolę dostępu i sieć jako na jeden ekosystem. Kluczowe są analiza ryzyka, aktualizacje, kontrola uprawnień, segmentacja oraz gotowość do reagowania na incydenty. Dobór urządzeń powinien wspierać te procesy, a nie zastępować je deklaracją zgodności. Przed wdrożeniem warto skonsultować projekt z osobą odpowiedzialną za cyberbezpieczeństwo.
AI GENERATED - zdjęcia ilustracyjne w tym artykule zostały wygenerowane z użyciem sztucznej inteligencji.
Polecane produkty:
 |  | 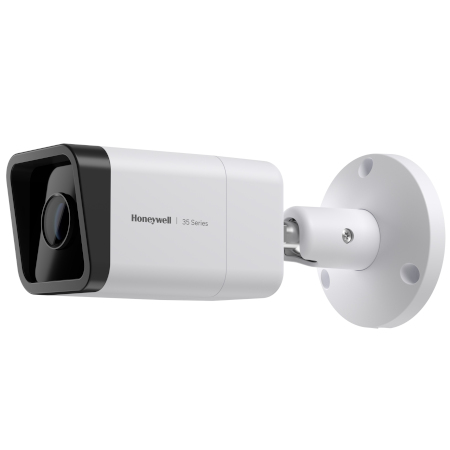 Kamera tubowa 8 Mpx stałoogniskowa 2.8mm HC35WB8R3 HONEYWELL |


